

Google Threat Intelligence Group (GTIG) va Mandiant mutaxassislari LLMjacking deb ataladigan hujumlar bu yil köpayganini ma’lum qildi. Bunday hujumlarda jinoyatçilar kompaniyalarning yirik til modellariga (LLM) kirişni egallab olib, ulardan öz maqsadlarida foydalanadi, hisobni esa jabrlanuvçi tölaydi. BleepingComputer naşri xabar berişiça, ayrim taşkilotlar kuniga 100 ming dollardan ortiq zarar körgan, bir neça holatda esa umumiy xarajatlar 1 mln dollarga yetgan.
Google ma’lumotlariga köra, korporativ LLM infratuzilmasini buzib, undan pul işlaş uçun ikki xil guruh hamkorlikda harakat qiladi. Birinçilari internetda oçiq qolgan LLM ulaniş nuqtalarini qidiradi, ikkinçilari esa himoyalanmagan kompyuterlardan haqiqiy API kalitlarini ögirlaydi.
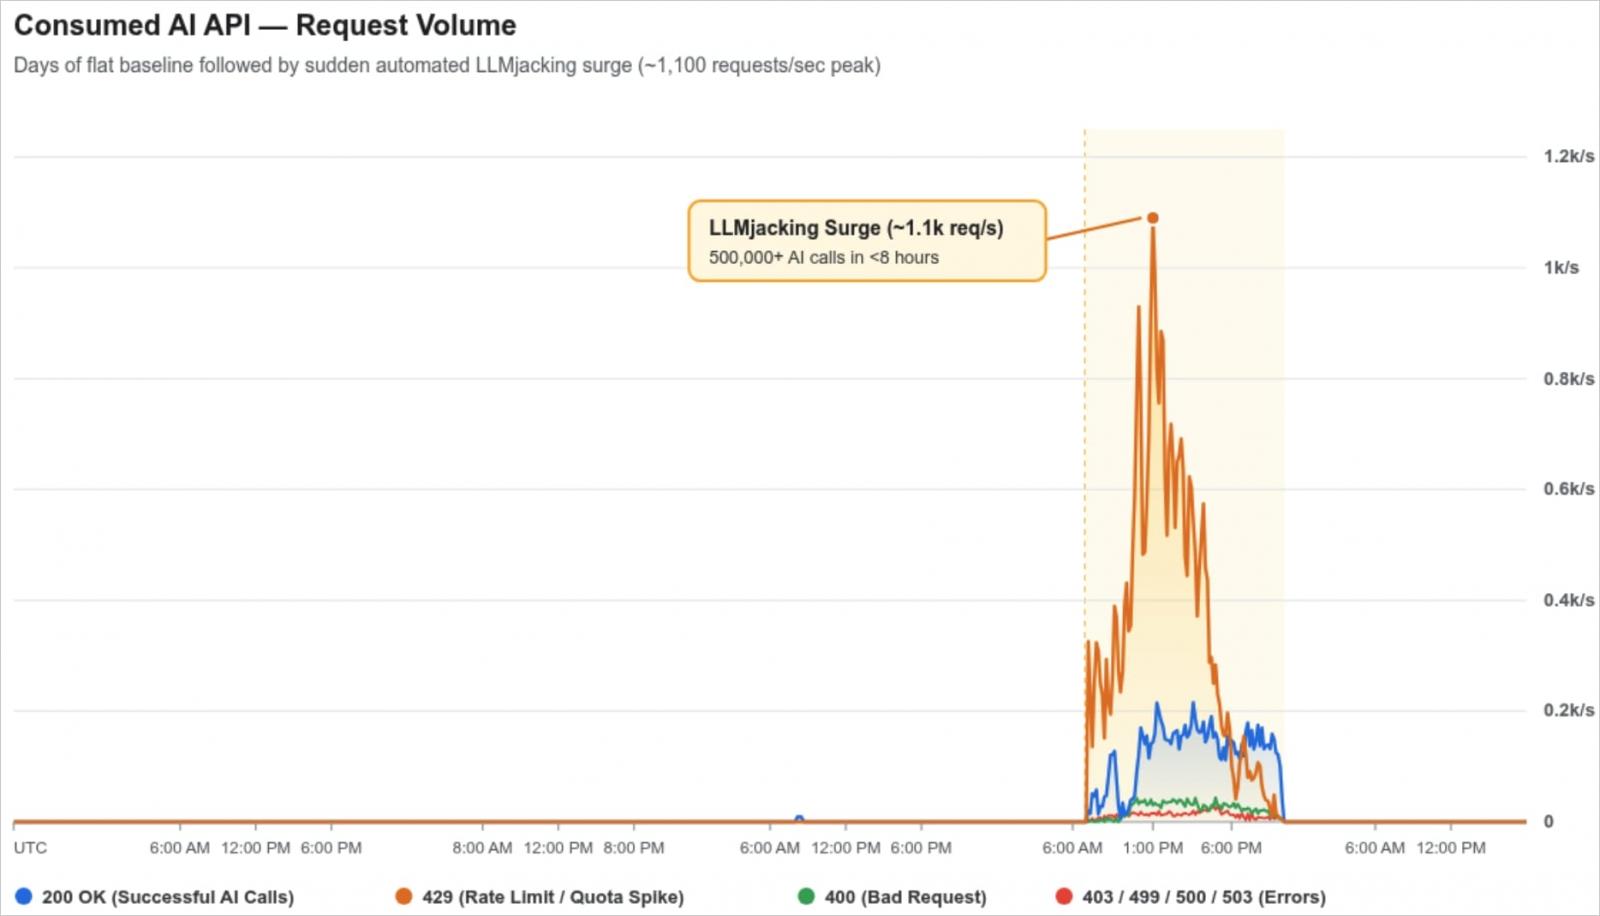
Ögirlangan kirişlar «LLM mikserlar» deb ataladigan xizmatlar orqali obunaçilarga qayta sotiladi. Bunda sörovlar soni birdaniga sekundiga 1000 tadan oşib ketişi mumkin, provayder esa buni qonuniy foydalaniş sifatida qayd etib, hisobni jabrlanuvçiga yuboradi. Masalan, Jet Night xizmati oyiga 60 dollarga «çeksiz kiriş» tariflarini taklif qiladi. Bir hujumçi jet-night.com saytini işlatiş uçun ögirlangan API kalitlari yordamida sakkiz soatdan kam vaqt içida 500 mingdan ortiq sörov yuborgan. Google’ning aytişiça, Jet Night jabrlanuvçi taşkilotga qariyb bir million dollarlik token xarajatlarini yuklagan. UNC6993 guruhi esa ögirlangan kalitlarni maxsus şlyuz vositalari orqali jamlab, sörovlarni taqsimlaydi va kirişni yaşirin forumlarda sotişi ehtimoli bor.
Hujumçilar tizimga oçiq qolgan yoki ögirlangan bulut hisob ma’lumotlari, xizmat hisoblari kalitlari, GitHub tokenlari, faol sessiya tokenlari va LLM API kalitlari orqali kiradi. Keyin ular muhitdan boşqa parollar, loglar, ma’lumotlar bazalari va maxfiy ma’lumotlar omborlarini qidiradi, yaşirin hisoblar yaratadi yoki SSH kalitlarini qöşadi. Ayrim holatlarda LiteLLM’dagi CVE-2026-40217 zaifligidan foydalanilgan: u ixtiyoriy kodni bajariş imkonini beradi. D1337-KAIROS taxallusi ostida işlovçi hujumçi esa jabrlanuvçilar bulutida oçiq teskari proksi serverlar joylab, bir qança yetakçi LLM’larga kiriş nuqtalarini oçgan.
Google kompaniyalarga kiriş huquqlarini boşqarişga (IAM) alohida e’tibor berişni hamda maxfiy kalitlarni markazlaşgan tizimda saqlab, muntazam yangilab turişni tavsiya qiladi. Şuningdek, aniq kerak bölmagan barça ruxsatlarni, jumladan bulutli LLM xizmatlariga kirişni ham taqiqlaş, fişingga çidamli köp faktorli autentifikatsiyani joriy etiş, API foydalaniş va xarajatlar uçun limitlar belgilaş hamda audit va inferens loglarini kuzatib boriş maslahat berilmoqda.
Barça yangiliklar
Mavzuga oid yangiliklar



Ijtimoiy tarmoqlar:
Barça huquqlar himoyalangan ©
Render Systems 2022-2026